Google-Новости
новости в тренде

Будьте в курсе новостей первыми
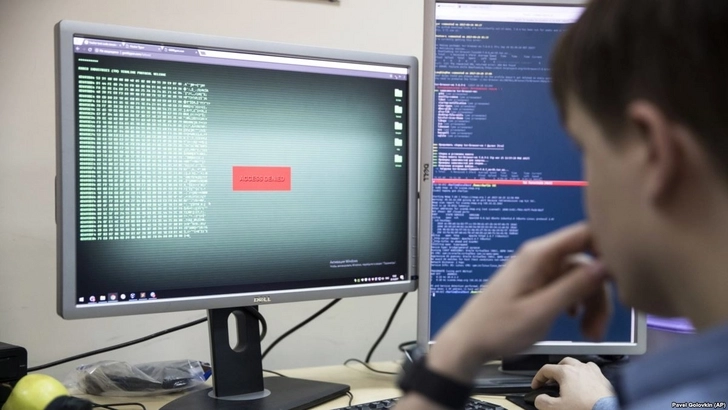
Специалисты в области кибербезопасности из компании TrendMicro обнаружили вредоносный код в опубликованных в соцсети Twitter мемах.
Как передает Media.Az, о новом методе работы хакеров сообщается в отчете, опубликованном на сайте компании.
Вредная программа под названием TROJAN.MSIL.BERBOMTHUM.AA получала команды из кода, содержащегося в опубликованных в Twitter картинках. Изображения использовались в качестве средства связи с оператором вредоносной программы. После заражения компьютера вирус мог делать снимки экрана жертвы или воровать личные данные.
Злоумышленники создали аккаунт в Twitter заблаговременно: посты появились в нем еще в октябре. На данный момент учетная запись деактивирована. Как происходит заражение устройств жертв, и кто контролирует атаки, неизвестно.
Вероятно, преступники использовали такой уникальный способ контролировать атаки из-за того, что антивирусное программное обеспечение в большинстве случаев не помечает обращение к сайту Twitter опасным.


новости в тренде