Google-Новости
новости в тренде

Будьте в курсе новостей первыми
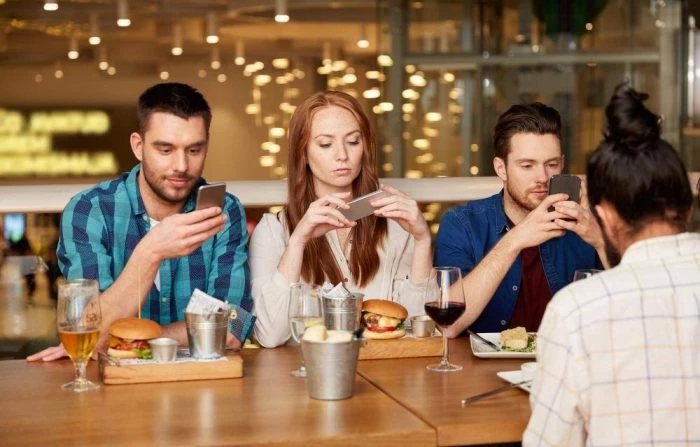
Использование открытых сетей Wi-Fi в ресторанах и общественных местах, несмотря на кажущееся удобство, сопряжено с серьезными рисками для кибербезопасности.
Специалист по информационным технологиям Натиг Мамишов в заявлении для Demokrat.az отметил, что хотя современное шифрование на сайтах и в приложениях снизило вероятность перехвата данных по сравнению с прошлыми годами, угрозы поддельных точек доступа и атак типа man-in-the-middle (человек посередине) остаются реальностью. Основная опасность заключается в том, что пользователь может по ошибке подключиться к фальшивому хот-споту, созданному мошенниками, что позволяет злоумышленникам отслеживать трафик и красть учетные данные для входа в важные аккаунты.
Особую осторожность эксперт призывает проявлять при доступе к банковским счетам, вводе данных карт, использовании рабочей почты или отправке конфиденциальных документов. Опираясь на рекомендации международных организаций в сфере кибербезопасности, таких как CISA и NCSC, специалист подчеркивает, что мобильные сети в целом гораздо безопаснее общественного Wi-Fi. Если же использование общественной сети неизбежно, рекомендуется применять VPN для защиты соединения.
Для минимизации рисков пользователям советуют соблюдать ряд простых правил: всегда уточнять точное название сети у персонала заведения, посещать только сайты с протоколом HTTPS, использовать двухфакторную аутентификацию и отключать функции автоматического подключения к сетям и обмена файлами. Кроме того, важно регулярно обновлять программное обеспечение на устройствах. По словам эксперта, при соблюдении этих мер предосторожности использование общественного Wi-Fi не повлечет за собой серьезных проблем для безопасности личных данных.


новости в тренде