Google-Новости
новости в тренде

Будьте в курсе новостей первыми
После киберинцидентов системы должны проходить повторный аудит, а эффективность мер информационной безопасности должна оцениваться на регулярной основе.
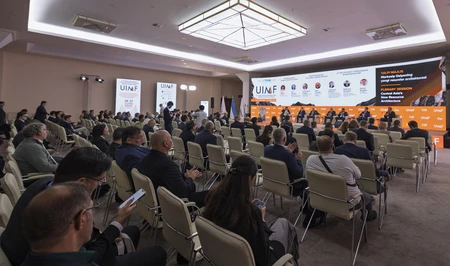
Как сообщает Report, об этом заявил заместитель директора Департамента информации и кибербезопасности Центрального банка Азербайджана (ЦБА) Абид Алескерзаде на 12-й конференции по инвестициям и устойчивому развитию в микрофинансировании, организованной Ассоциацией микрофинансирования Азербайджана.
По его словам, прохождение аудита само по себе недостаточно для защиты от киберугроз.
«Аудит охватывает определенный период и отражает состояние организации на тот момент. Однако зрелость и устойчивость информационной безопасности необходимо оценивать на регулярной основе. Аудит не является заключительным этапом этого процесса», - пояснил он.
А.Алескерзаде подчеркнул, что привлечение к аудиту специалиста с международным аккредитационным сертификатом не гарантирует защиту организации от будущих киберугроз. Поэтому наряду с документированием важно оценивать практическое применение мер безопасности и готовность организации к возможным инцидентам.
Он пояснил это на примере хранения резервных копий. По его словам, даже если организация успешно прошла аудит и содержит в порядке документацию по резервным копиям и политики информационной безопасности, это не гарантирует, что в случае атаки системы будут обязательно восстановлены.
«Предположим, что организация подвергается атаке ransomware и ее файлы шифруются. Согласно требованиям ЦБА, резервные копии должны храниться в отдельной среде. Однако организация не выполнила это требование и не обеспечила защиту резервных копий от шифрования. В результате происходит серьезный инцидент, и в деятельности организации возникают большие проблемы», - сказал А.Алескерзаде.
По его словам, соблюдение требований позволит восстановить системы из резервных копий и продолжить работу даже в случае временного сбоя, вызванного киберугрозой.
новости в тренде